Domain zssh.de kaufen?
Wir ziehen mit dem Projekt
zssh.de um.
Sind Sie am Kauf der Domain
zssh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zssh.de kaufen?
"Wie können Unternehmen ihre Sicherheitsstandards durch regelmäßige Sicherheitsaudits verbessern?"
Unternehmen können ihre Sicherheitsstandards durch regelmäßige Sicherheitsaudits verbessern, indem sie potenzielle Schwachstellen identifizieren und beheben, interne Prozesse überprüfen und aktualisieren sowie sicherstellen, dass alle Mitarbeiter regelmäßig geschult und sensibilisiert werden für Sicherheitsrisiken. Durch regelmäßige Sicherheitsaudits können Unternehmen auch sicherstellen, dass sie gesetzliche Vorschriften einhalten und das Vertrauen ihrer Kunden in ihre Sicherheitsmaßnahmen stärken. **
Was sind die wichtigsten Schritte bei der Durchführung eines Sicherheitsaudits in einem Unternehmen? Welche Taktiken können Unternehmen verwenden, um die Effektivität ihres Sicherheitsaudits zu maximieren?
Die wichtigsten Schritte bei der Durchführung eines Sicherheitsaudits sind die Planung, Durchführung und Auswertung der Sicherheitsmaßnahmen im Unternehmen. Unternehmen können die Effektivität ihres Sicherheitsaudits maximieren, indem sie regelmäßige Schulungen für Mitarbeiter anbieten, Sicherheitsrichtlinien regelmäßig überprüfen und externe Experten hinzuziehen, um unvoreingenommene Bewertungen vorzunehmen. **


Ähnliche Suchbegriffe für Sicherheitsaudits
Top-Angebote
Produkte zum Begriff Sicherheitsaudits:
-
Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
"Was sind die wichtigsten Bestandteile eines umfassenden Sicherheitsaudits in einem Unternehmen?"
Die wichtigsten Bestandteile eines umfassenden Sicherheitsaudits in einem Unternehmen sind die Überprüfung der physischen Sicherheit, der IT-Sicherheit und der Datenschutzmaßnahmen. Es ist wichtig, alle Zugriffskontrollen, Sicherheitsrichtlinien und Notfallpläne zu überprüfen. Zudem sollte auch die Schulung der Mitarbeiter im Umgang mit Sicherheitsrisiken einbezogen werden. **
-
"Wie kann die Effektivität eines Sicherheitsaudits in einem Unternehmen gemessen werden?"
Die Effektivität eines Sicherheitsaudits in einem Unternehmen kann anhand der Anzahl identifizierter Sicherheitslücken gemessen werden. Zudem kann die Umsetzung von Empfehlungen aus dem Audit als Maßstab dienen. Ein regelmäßiger Vergleich von Sicherheitsaudits über einen längeren Zeitraum kann ebenfalls Aufschluss über die Effektivität geben. **
-
Wie können Unternehmen sicherstellen, dass ihre Sicherheitsaudits den aktuellen gesetzlichen Anforderungen entsprechen?
Unternehmen sollten regelmäßig ihre Sicherheitsrichtlinien und -verfahren überprüfen, um sicherzustellen, dass sie den aktuellen gesetzlichen Anforderungen entsprechen. Es ist wichtig, dass Unternehmen externe Experten hinzuziehen, um ihre Sicherheitsaudits durchzuführen und sicherzustellen, dass alle gesetzlichen Vorgaben erfüllt sind. Die Ergebnisse der Sicherheitsaudits sollten dokumentiert und regelmäßig aktualisiert werden, um den gesetzlichen Anforderungen gerecht zu werden. **
-
Welche sind die gängigen Methoden zur Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, physische Sicherheit und betriebliche Abläufe?
Die gängigen Methoden zur Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie umfassen Penetrationstests, Schwachstellenanalysen, Sicherheitsrichtlinienüberprüfungen und Compliance-Audits. Im Bereich der physischen Sicherheit werden häufig Sicherheitsinspektionen, Zutrittskontrollprüfungen, Videoüberwachungsanalysen und Alarmtests durchgeführt. Für betriebliche Abläufe werden oft Prozessaudits, Risikoanalysen, Kontrollprüfungen und Business Continuity-Tests eingesetzt, um die Sicherheit zu gewährleisten. **

Welche Rolle spielen Sicherheitsaudits bei der Gewährleistung der Datensicherheit in der Informationstechnologie und der physischen Sicherheit in Unternehmen?
Sicherheitsaudits spielen eine entscheidende Rolle bei der Gewährleistung der Datensicherheit in der Informationstechnologie und der physischen Sicherheit in Unternehmen, da sie eine systematische Überprüfung der Sicherheitsmaßnahmen ermöglichen. Durch regelmäßige Audits können potenzielle Sicherheitslücken identifiziert und behoben werden, um die Integrität, Vertraulichkeit und Verfügbarkeit von Daten zu gewährleisten. Darüber hinaus helfen Sicherheitsaudits dabei, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards zu überprüfen, um rechtliche Risiken zu minimieren. Nicht zuletzt tragen Sicherheitsaudits dazu bei, das Vertrauen von Kunden, Partnern und anderen Interessengruppen in die Sicherheitsmaßnahmen eines Unternehmens zu stärken. **
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, Finanzen und physische Sicherheit?
Die wichtigsten Schritte bei der Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, Finanzen und physische Sicherheit sind die Identifizierung von Risiken und Schwachstellen in den jeweiligen Bereichen. Darauf folgt die Bewertung der bestehenden Sicherheitsmaßnahmen und -richtlinien, um festzustellen, ob sie angemessen sind. Anschließend müssen Maßnahmen zur Behebung von Schwachstellen und Risiken entwickelt und implementiert werden. Abschließend ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen durchzuführen, um sicherzustellen, dass sie weiterhin wirksam sind. **
Top-Angebote
Produkte zum Begriff Sicherheitsaudits:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verschlüsselung und Innere Sicherheit, Taschenbuch von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1Verschlüsselung Und Innere Sicherheit, Taschenbuch Von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1, Seitenanzahl: 17189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
"Wie können Unternehmen ihre Sicherheitsstandards durch regelmäßige Sicherheitsaudits verbessern?"
Unternehmen können ihre Sicherheitsstandards durch regelmäßige Sicherheitsaudits verbessern, indem sie potenzielle Schwachstellen identifizieren und beheben, interne Prozesse überprüfen und aktualisieren sowie sicherstellen, dass alle Mitarbeiter regelmäßig geschult und sensibilisiert werden für Sicherheitsrisiken. Durch regelmäßige Sicherheitsaudits können Unternehmen auch sicherstellen, dass sie gesetzliche Vorschriften einhalten und das Vertrauen ihrer Kunden in ihre Sicherheitsmaßnahmen stärken. **
-
Was sind die wichtigsten Schritte bei der Durchführung eines Sicherheitsaudits in einem Unternehmen? Welche Taktiken können Unternehmen verwenden, um die Effektivität ihres Sicherheitsaudits zu maximieren?
Die wichtigsten Schritte bei der Durchführung eines Sicherheitsaudits sind die Planung, Durchführung und Auswertung der Sicherheitsmaßnahmen im Unternehmen. Unternehmen können die Effektivität ihres Sicherheitsaudits maximieren, indem sie regelmäßige Schulungen für Mitarbeiter anbieten, Sicherheitsrichtlinien regelmäßig überprüfen und externe Experten hinzuziehen, um unvoreingenommene Bewertungen vorzunehmen. **
-
"Was sind die wichtigsten Bestandteile eines umfassenden Sicherheitsaudits in einem Unternehmen?"
Die wichtigsten Bestandteile eines umfassenden Sicherheitsaudits in einem Unternehmen sind die Überprüfung der physischen Sicherheit, der IT-Sicherheit und der Datenschutzmaßnahmen. Es ist wichtig, alle Zugriffskontrollen, Sicherheitsrichtlinien und Notfallpläne zu überprüfen. Zudem sollte auch die Schulung der Mitarbeiter im Umgang mit Sicherheitsrisiken einbezogen werden. **
-
"Wie kann die Effektivität eines Sicherheitsaudits in einem Unternehmen gemessen werden?"
Die Effektivität eines Sicherheitsaudits in einem Unternehmen kann anhand der Anzahl identifizierter Sicherheitslücken gemessen werden. Zudem kann die Umsetzung von Empfehlungen aus dem Audit als Maßstab dienen. Ein regelmäßiger Vergleich von Sicherheitsaudits über einen längeren Zeitraum kann ebenfalls Aufschluss über die Effektivität geben. **
Ähnliche Suchbegriffe für Sicherheitsaudits
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
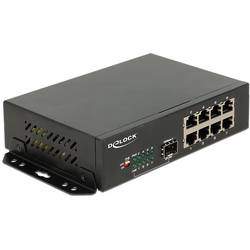
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Daten durch XOR-Verschlüsselung und modifiziertes Bild mit zufälligem LSB, Taschenbuch von Owoidighe Abasi Ubon, Verlag Unser Wissen,Sicherheit Von Daten Durch Xor-verschlüsselung Und Modifiziertes Bild Mit Zufälligem Lsb, Taschenbuch Von Owoidighe Abasi Ubon, Verlag Unser Wissen, 978-620-4-84324-7, Seitenanzahl: 8854,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie können Unternehmen sicherstellen, dass ihre Sicherheitsaudits den aktuellen gesetzlichen Anforderungen entsprechen?
Unternehmen sollten regelmäßig ihre Sicherheitsrichtlinien und -verfahren überprüfen, um sicherzustellen, dass sie den aktuellen gesetzlichen Anforderungen entsprechen. Es ist wichtig, dass Unternehmen externe Experten hinzuziehen, um ihre Sicherheitsaudits durchzuführen und sicherzustellen, dass alle gesetzlichen Vorgaben erfüllt sind. Die Ergebnisse der Sicherheitsaudits sollten dokumentiert und regelmäßig aktualisiert werden, um den gesetzlichen Anforderungen gerecht zu werden. **
-
Welche sind die gängigen Methoden zur Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, physische Sicherheit und betriebliche Abläufe?
Die gängigen Methoden zur Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie umfassen Penetrationstests, Schwachstellenanalysen, Sicherheitsrichtlinienüberprüfungen und Compliance-Audits. Im Bereich der physischen Sicherheit werden häufig Sicherheitsinspektionen, Zutrittskontrollprüfungen, Videoüberwachungsanalysen und Alarmtests durchgeführt. Für betriebliche Abläufe werden oft Prozessaudits, Risikoanalysen, Kontrollprüfungen und Business Continuity-Tests eingesetzt, um die Sicherheit zu gewährleisten. **
-
Welche Rolle spielen Sicherheitsaudits bei der Gewährleistung der Datensicherheit in der Informationstechnologie und der physischen Sicherheit in Unternehmen?
Sicherheitsaudits spielen eine entscheidende Rolle bei der Gewährleistung der Datensicherheit in der Informationstechnologie und der physischen Sicherheit in Unternehmen, da sie eine systematische Überprüfung der Sicherheitsmaßnahmen ermöglichen. Durch regelmäßige Audits können potenzielle Sicherheitslücken identifiziert und behoben werden, um die Integrität, Vertraulichkeit und Verfügbarkeit von Daten zu gewährleisten. Darüber hinaus helfen Sicherheitsaudits dabei, die Einhaltung gesetzlicher Vorschriften und branchenspezifischer Standards zu überprüfen, um rechtliche Risiken zu minimieren. Nicht zuletzt tragen Sicherheitsaudits dazu bei, das Vertrauen von Kunden, Partnern und anderen Interessengruppen in die Sicherheitsmaßnahmen eines Unternehmens zu stärken. **
-
Was sind die wichtigsten Schritte bei der Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, Finanzen und physische Sicherheit?
Die wichtigsten Schritte bei der Durchführung von Sicherheitsaudits in den Bereichen Informationstechnologie, Finanzen und physische Sicherheit sind die Identifizierung von Risiken und Schwachstellen in den jeweiligen Bereichen. Darauf folgt die Bewertung der bestehenden Sicherheitsmaßnahmen und -richtlinien, um festzustellen, ob sie angemessen sind. Anschließend müssen Maßnahmen zur Behebung von Schwachstellen und Risiken entwickelt und implementiert werden. Abschließend ist es wichtig, regelmäßige Überprüfungen und Aktualisierungen der Sicherheitsmaßnahmen durchzuführen, um sicherzustellen, dass sie weiterhin wirksam sind. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.