Domain zssh.de kaufen?
Wir ziehen mit dem Projekt
zssh.de um.
Sind Sie am Kauf der Domain
zssh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zssh.de kaufen?
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät mit den neuesten Sicherheitsfunktionen ausgestattet ist, um die Daten der Kunden zu schützen. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming, um Betrug zu verhindern. 3. Schulen Sie Ihre Mitarbeiter im Umgang mit sensiblen Kundendaten und sensibilisieren Sie sie für mögliche Betrugsversuche. 4. Implementieren Sie starke Passwörter und regelmäßige Sicherheitsupdates, um die Integrität des Kartenlesegeräts zu gewährleisten. **
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät mit den neuesten Sicherheitsfunktionen ausgestattet ist, um die Daten der Kunden zu schützen. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming, um Betrug zu verhindern. 3. Schulen Sie Ihre Mitarbeiter im Umgang mit sensiblen Kundendaten und sensibilisieren Sie sie für mögliche Betrugsversuche. 4. Implementieren Sie starke Passwörter und regelmäßige Updates, um die Sicherheit des Kartenlesegeräts zu gewährleisten. **


Ähnliche Suchbegriffe für Betrugsschutz
Top-Angebote
Produkte zum Begriff Betrugsschutz:
-
Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Softcover, Tarana Jaman Khushi) (63620130)Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Softcover, Tarana Jaman Khushi) (63620130)60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung von Kartenlesegeräten in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
Bei der Verwendung von Kartenlesegeräten sollten Sicherheitsvorkehrungen wie regelmäßige Überprüfungen auf Manipulationen, die Verwendung von Verschlüsselungstechnologien und die Implementierung von Sicherheitsrichtlinien für das Personal getroffen werden, um den Datenschutz zu gewährleisten. Zudem sollten Maßnahmen wie die Verwendung von Chipkarten und die Einführung von Zwei-Faktor-Authentifizierung implementiert werden, um Betrugsschutz zu gewährleisten. Darüber hinaus ist es wichtig, die Geräte regelmäßig zu warten und zu aktualisieren, um Sicherheitslücken zu schließen und die Integrität der Daten zu gewährleisten. Schließlich sollten die Benutzer über bewährte Verfahren und potenzielle Betrugsmethoden informiert werden, um ihre Sensibil **
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät verschlüsselt ist, um die Sicherheit der übertragenen Daten zu gewährleisten. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming-Geräten, die darauf abzielen, Kartendaten zu stehlen. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig die Sicherheitssoftware, um unbefugten Zugriff auf das Kartenlesegerät zu verhindern. 4. Schulen Sie Mitarbeiter im Umgang mit dem Kartenlesegerät, um Betrugsvorfälle zu erkennen und zu verhindern. **
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung von Kartenlesegeräten in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät EMV-konform ist, um die Sicherheit von Chipkarten zu gewährleisten und Skimming zu verhindern. 2. Überprüfen Sie regelmäßig die Integrität des Kartenlesegeräts, um sicherzustellen, dass es nicht manipuliert wurde, um Daten zu stehlen. 3. Implementieren Sie starke Verschlüsselungstechnologien, um die Sicherheit der übertragenen Daten zu gewährleisten und Betrug zu verhindern. 4. Schulen Sie Ihre Mitarbeiter in Bezug auf Phishing-Angriffe und andere Betrugsmethoden, um sicherzustellen, dass sensible Daten nicht in die falschen Hände gelangen. **
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **

Wie können Verbraucher sich vor Betrug schützen, wenn sie online einkaufen, und welche Maßnahmen können Unternehmen ergreifen, um Betrugsschutz zu gewährleisten?
Verbraucher können sich vor Betrug schützen, indem sie nur bei vertrauenswürdigen und bekannten Online-Händlern einkaufen, ihre Kreditkartendaten sicher aufbewahren, und regelmäßig ihre Kontoauszüge überprüfen, um verdächtige Transaktionen zu erkennen. Unternehmen können Betrugsschutz gewährleisten, indem sie sichere Zahlungsmethoden anbieten, wie z.B. die Zwei-Faktor-Authentifizierung, regelmäßige Sicherheitsüberprüfungen durchführen, und ihre Kunden über potenzielle Betrugsrisiken informieren. Zudem können Unternehmen auch Betrugspräventionssoftware einsetzen, um verdächtige Aktivitäten zu erkennen und zu verhindern. Letztendlich ist die Zusammenarbeit mit Zahlungsanbietern und die Einhalt **
Wie sicher sind Überweisungsdienste im Vergleich zu anderen Zahlungsmethoden und welche Vor- und Nachteile haben sie im Hinblick auf Datenschutz und Betrugsschutz?
Überweisungsdienste gelten als relativ sicher, da sie in der Regel verschlüsselt sind und die Transaktionen über Banken oder Finanzinstitute abgewickelt werden. Im Vergleich zu anderen Zahlungsmethoden wie Bargeld oder Schecks bieten sie eine höhere Sicherheit, da sie elektronisch und nachverfolgbar sind. Ein Vorteil von Überweisungsdiensten im Hinblick auf Datenschutz ist, dass persönliche Daten des Zahlenden und des Empfängers nicht öffentlich preisgegeben werden müssen. Dies kann das Risiko von Identitätsdiebstahl und Betrug verringern. Allerdings können Überweisungsdienste anfällig für Betrug sein, insbesondere wenn die Kontodaten gestohlen oder gehackt werden. Es ist wichtig, sich bewusst zu sein, dass Betrüger versuchen könnten, sich Zugang zu **
Top-Angebote
Produkte zum Begriff Betrugsschutz:
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verschlüsselung und Innere Sicherheit, Taschenbuch von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1Verschlüsselung Und Innere Sicherheit, Taschenbuch Von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1, Seitenanzahl: 17189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Softcover, Tarana Jaman Khushi) (63620130)Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Softcover, Tarana Jaman Khushi) (63620130)60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät mit den neuesten Sicherheitsfunktionen ausgestattet ist, um die Daten der Kunden zu schützen. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming, um Betrug zu verhindern. 3. Schulen Sie Ihre Mitarbeiter im Umgang mit sensiblen Kundendaten und sensibilisieren Sie sie für mögliche Betrugsversuche. 4. Implementieren Sie starke Passwörter und regelmäßige Sicherheitsupdates, um die Integrität des Kartenlesegeräts zu gewährleisten. **
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät mit den neuesten Sicherheitsfunktionen ausgestattet ist, um die Daten der Kunden zu schützen. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming, um Betrug zu verhindern. 3. Schulen Sie Ihre Mitarbeiter im Umgang mit sensiblen Kundendaten und sensibilisieren Sie sie für mögliche Betrugsversuche. 4. Implementieren Sie starke Passwörter und regelmäßige Updates, um die Sicherheit des Kartenlesegeräts zu gewährleisten. **
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung von Kartenlesegeräten in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
Bei der Verwendung von Kartenlesegeräten sollten Sicherheitsvorkehrungen wie regelmäßige Überprüfungen auf Manipulationen, die Verwendung von Verschlüsselungstechnologien und die Implementierung von Sicherheitsrichtlinien für das Personal getroffen werden, um den Datenschutz zu gewährleisten. Zudem sollten Maßnahmen wie die Verwendung von Chipkarten und die Einführung von Zwei-Faktor-Authentifizierung implementiert werden, um Betrugsschutz zu gewährleisten. Darüber hinaus ist es wichtig, die Geräte regelmäßig zu warten und zu aktualisieren, um Sicherheitslücken zu schließen und die Integrität der Daten zu gewährleisten. Schließlich sollten die Benutzer über bewährte Verfahren und potenzielle Betrugsmethoden informiert werden, um ihre Sensibil **
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung eines Kartenlesegeräts in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät verschlüsselt ist, um die Sicherheit der übertragenen Daten zu gewährleisten. 2. Überprüfen Sie regelmäßig das Kartenlesegerät auf Manipulationen oder Anzeichen von Skimming-Geräten, die darauf abzielen, Kartendaten zu stehlen. 3. Verwenden Sie starke Passwörter und aktualisieren Sie regelmäßig die Sicherheitssoftware, um unbefugten Zugriff auf das Kartenlesegerät zu verhindern. 4. Schulen Sie Mitarbeiter im Umgang mit dem Kartenlesegerät, um Betrugsvorfälle zu erkennen und zu verhindern. **
Ähnliche Suchbegriffe für Betrugsschutz
-
Die Bedeutung von Sicherheit, Datenschutz und Vertrauen in der Cybersicherheit, Taschenbuch von Rajneesh Upadhaya, Verlag Unser Wissen,Die Bedeutung Von Sicherheit, Datenschutz Und Vertrauen In Der Cybersicherheit, Taschenbuch Von Rajneesh Upadhaya, Verlag Unser Wissen, 978-620-8-23912-1, Seitenanzahl: 5235,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
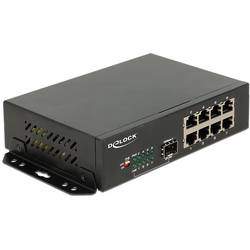
Delock 87708 87708 Netzwerk Switch 8 Port 1 GBit/s integrierte FirewallMit diesem Gigabit Ethernet Switch von Delock können verschiedene Netzwerkkomponenten verbunden werden. Zusätzlich bietet der eingebaute SFP-Schacht die Möglichkeit, das Netzwerk um einen Lichtwellenleiter-Anschluss zu erweitern.124,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sicherheit von Daten durch XOR-Verschlüsselung und modifiziertes Bild mit zufälligem LSB, Taschenbuch von Owoidighe Abasi Ubon, Verlag Unser Wissen,Sicherheit Von Daten Durch Xor-verschlüsselung Und Modifiziertes Bild Mit Zufälligem Lsb, Taschenbuch Von Owoidighe Abasi Ubon, Verlag Unser Wissen, 978-620-4-84324-7, Seitenanzahl: 8854,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Sicherheitsvorkehrungen sollten bei der Verwendung von Kartenlesegeräten in Bezug auf Datenschutz und Betrugsschutz getroffen werden?
1. Stellen Sie sicher, dass das Kartenlesegerät EMV-konform ist, um die Sicherheit von Chipkarten zu gewährleisten und Skimming zu verhindern. 2. Überprüfen Sie regelmäßig die Integrität des Kartenlesegeräts, um sicherzustellen, dass es nicht manipuliert wurde, um Daten zu stehlen. 3. Implementieren Sie starke Verschlüsselungstechnologien, um die Sicherheit der übertragenen Daten zu gewährleisten und Betrug zu verhindern. 4. Schulen Sie Ihre Mitarbeiter in Bezug auf Phishing-Angriffe und andere Betrugsmethoden, um sicherzustellen, dass sensible Daten nicht in die falschen Hände gelangen. **
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
-
Wie können Verbraucher sich vor Betrug schützen, wenn sie online einkaufen, und welche Maßnahmen können Unternehmen ergreifen, um Betrugsschutz zu gewährleisten?
Verbraucher können sich vor Betrug schützen, indem sie nur bei vertrauenswürdigen und bekannten Online-Händlern einkaufen, ihre Kreditkartendaten sicher aufbewahren, und regelmäßig ihre Kontoauszüge überprüfen, um verdächtige Transaktionen zu erkennen. Unternehmen können Betrugsschutz gewährleisten, indem sie sichere Zahlungsmethoden anbieten, wie z.B. die Zwei-Faktor-Authentifizierung, regelmäßige Sicherheitsüberprüfungen durchführen, und ihre Kunden über potenzielle Betrugsrisiken informieren. Zudem können Unternehmen auch Betrugspräventionssoftware einsetzen, um verdächtige Aktivitäten zu erkennen und zu verhindern. Letztendlich ist die Zusammenarbeit mit Zahlungsanbietern und die Einhalt **
-
Wie sicher sind Überweisungsdienste im Vergleich zu anderen Zahlungsmethoden und welche Vor- und Nachteile haben sie im Hinblick auf Datenschutz und Betrugsschutz?
Überweisungsdienste gelten als relativ sicher, da sie in der Regel verschlüsselt sind und die Transaktionen über Banken oder Finanzinstitute abgewickelt werden. Im Vergleich zu anderen Zahlungsmethoden wie Bargeld oder Schecks bieten sie eine höhere Sicherheit, da sie elektronisch und nachverfolgbar sind. Ein Vorteil von Überweisungsdiensten im Hinblick auf Datenschutz ist, dass persönliche Daten des Zahlenden und des Empfängers nicht öffentlich preisgegeben werden müssen. Dies kann das Risiko von Identitätsdiebstahl und Betrug verringern. Allerdings können Überweisungsdienste anfällig für Betrug sein, insbesondere wenn die Kontodaten gestohlen oder gehackt werden. Es ist wichtig, sich bewusst zu sein, dass Betrüger versuchen könnten, sich Zugang zu **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.