Domain zssh.de kaufen?
Wir ziehen mit dem Projekt
zssh.de um.
Sind Sie am Kauf der Domain
zssh.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain zssh.de kaufen?
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
Ähnliche Suchbegriffe für Rackserver
Top-Angebote
Produkte zum Begriff Rackserver:
-
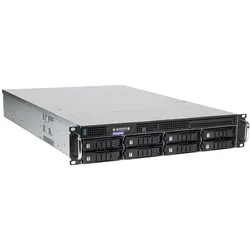
bluechip SERVERline R32313a – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSDbluechip SERVERline R32313a – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSD Einsatzgebiet Backup Virtualisierung Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Rack Höheneinheiten: 2 HE Farbe: Schwarz / Silber Abmessungen (BxHxT): 437 × 89 × 647 mm Gehäusetiefe (19"): 600–700 mm Laufwerksaufnahmen gesamt: 8 (davon 6 frei) Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Serie: Intel Xeon Scalable (6. Generation) Kerne: 4 Basisfrequenz: 2,8 GHz Turbo-Boost: bis zu 5,20 GHz Cache: 12 MB Sockel: LGA1700 Virtualisierung: unterstützt Maximale Prozessoranzahl: 1 Mainboard Hersteller: ASUS Modell: P13R-E Chipsatz: Intel C266 TPM-Modul: integriert Arbeitsspeicher Kapazität: 32 GB (2 × 16 GB) Typ: DDR5 ECC unbuffered Taktfrequenz: 4800 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher Typ: SSD Formfaktor: 2,5" Kapazität: 2 × 960 GB Hot-Swap: ja RAID: optional (0, 1, 5, 10) Dauerbetrieb: 7 × 24 h Grafik Grafikchip: ASPEED AST2600 Videospeicher: 64 MB Videoausgang: VGA Schnittstellen (Rückseite) 2 × USB 2.0 4 × USB 3.2 Gen 2 Typ-A 1 × VGA 2 × LAN (RJ45) 1 × IPMI Erweiterungssteckplätze 1 × PCI Express x16 (Gen5, x16 / x8) 1 × PCI Express x8 (Gen5) 2 × PCI Express x8 (Gen4, x4) Netzwerk Ethernet-Controller: Intel I210 Netzwerkanschlüsse: 2 × Gigabit Ethernet Stromversorgung Leistung: 650 W Effizienz: 80 PLUS Platinum Redundanz: ja Betriebssystem Betriebssystem: optional Garantie & Service Herstellergarantie: 36 Monate Optionen: Garantieverlängerung auf 48/60 Monate, Vor-Ort-Service EAN: 4250749711934 Hersteller-ArtNr.: 850698 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5498,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
bluechip SERVERline R32318r – 2HE Rackserver, Intel Xeon 6315P, 32 GB ECC RAM, 2 × 480 GB SSDbluechip SERVERline R32318r – 2HE Rackserver, Intel Xeon 6315P, 32 GB ECC RAM, 2 × 480 GB SSD Einsatzgebiete Backup Edge Computing Virtualisierung Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Rack Höheneinheiten: 2 HE Abmessungen (B × H × T): 430 × 88 × 680 mm Farbe: Schwarz / Silber Laufwerksschächte: 8 gesamt, davon 6 frei (2,5" / 3,5") Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Prozessorfamilie: Intel Xeon Scalable (4. / 5. Generation) Kerne: 4 Grundtakt: 2,8 GHz Turbo-Takt: bis zu 5,2 GHz Cache: 12 MB Virtualisierung: unterstützt Maximale Prozessoranzahl: 1 Hauptplatine Hersteller: ASRock Modell: ASRock Rack EC262D4U Chipsatz: Intel C242 TPM-Modul: integriert Arbeitsspeicher Installiert: 32 GB Technologie: DDR5 ECC unbuffered Taktfrequenz: 4800 MHz RAM-Steckplätze: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher (integriert) Speicherkapazität: 2 × 480 GB Typ: SSD Formfaktor: 2,5" Schnittstelle: SATA 6 Gbit/s Hot-Swap: ja RAID: optional Massenspeicher (optional) Maximale Laufwerksanzahl: 8 Unterstützte Typen: SAS, SATA Unterstützte RAID-Level: 0, 1, 5, 10 Grafik Grafiklösung: ASPEED AST2600 BMC Grafikausgang: VGA Schnittstellen Front: 1 × USB 3.2 Gen 1 Typ-A Rückseite: 2 × USB 3.2 Gen 1 Typ-A VGA: 1 Seriell: 1 LAN: 2 × RJ45 IPMI: 1 Erweiterungssteckplätze PCI Express x16: 1 × PCIe 5.0 PCI Express x4: 1 × PCIe 4.0 PCI Express x1: 1 × PCIe 4.0 Netzwerk Ethernet-Controller: Intel I210 Anschlüsse: 2 × 1 Gbit/s RJ45 Stromversorgung Leistung: 550 Watt Effizienz: 80Plus Platinum Netzteil: redundant Betriebssystem Betriebssystem: optional Garantie & Service Herstellergarantie: 36 Monate Optionen: Garantieerweiterung auf 48 / 60 Monate, Vor-Ort-Service EAN: 4250749711675 Hersteller-ArtNr.: 850677 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5238,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen der Informationstechnologie, der Cybersicherheit und der digitalen Kommunikation eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In der Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. In der digitalen Kommunikation kann die PKI die Verschlüsselung von Daten ermöglichen, indem öffentliche und private Schlüssel verwendet werden, um die Vertraulichkeit der Informationen zu gewährleisten. Durch die Implementierung von PKI können Organisationen sicherstellen, dass ihre Daten sicher und geschützt sind, und gleichzeitig die Authentizität und Integrität der **
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **

Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
Wie kann die Authentifizierung in den Bereichen Informationstechnologie, Cybersicherheit und Finanzwesen verbessert werden, um die Sicherheit und den Schutz sensibler Daten zu gewährleisten?
Die Authentifizierung kann verbessert werden, indem mehrschichtige Sicherheitsmaßnahmen implementiert werden, wie z.B. die Verwendung von biometrischen Daten in Kombination mit Passwörtern oder PIN-Codes. Zudem sollten Unternehmen und Organisationen regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen, um sie über die Bedeutung sicherer Authentifizierungsmethoden zu informieren. Die Einführung von Technologien wie der Zwei-Faktor-Authentifizierung und der Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit sensibler Daten zu verbessern. Darüber hinaus ist die Implementierung von strengen Zugriffskontrollen und Überwachungssystemen entscheidend, um unbefugten Zugriff zu verhindern und verdä **
Top-Angebote
Produkte zum Begriff Rackserver:
-
bluechip SERVERline R32316r – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSDbluechip SERVERline R32316r – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSD Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Prozessorfamilie: Intel Xeon Scalable (6. Generation) Kerne: 4 Basistakt: 2,8 GHz Maximaler Turbotakt: bis zu 5,1 GHz Cache: 12 MB Sockel: LGA1700 Virtualisierung: unterstützt Hyper-Threading: nicht unterstützt Arbeitsspeicher Kapazität: 32 GB Bestückung: 2 × 16 GB Typ: DDR5 ECC (unbuffered) Taktfrequenz: 4800 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher Verbaute Laufwerke: 2 × SSD Kapazität gesamt: 1,92 TB Kapazität je Laufwerk: 960 GB Formfaktor: 2,5 Zoll Schnittstelle: SATA 6 Gb/s Hot-Swap-fähig: ja Dauerbetrieb: 7 × 24 Stunden Maximale Laufwerksanzahl: bis zu 8 (2,5" / 3,5") RAID & Controller Controller: Intel RSTe RAID-Unterstützung: RAID 0 / 1 / 5 / 10 Cache-Schutzmodul: optional (separater Controller erforderlich) Grafik Grafikcontroller: ASPEED AST2600 (BMC) Videoausgang: VGA Mainboard Hersteller: ASRock Modell: EC262D4U Chipsatz: Intel C262 TPM-Modul: integriert Netzwerk Ethernet-Controller: 2 × Intel I210 LAN: 2 × RJ-45 (1 Gbit/s) IPMI: vorhanden Anschlüsse (Rückseite) 2 × USB 3.2 Gen 1 Typ-A 1 × VGA 1 × seriell (COM) 2 × RJ-45 (LAN) 1 × IPMI-Port Erweiterungssteckplätze 1 × PCI Express x16 (PCIe 5.0) 1 × PCI Express x4 (PCIe 4.0) 1 × PCI Express x1 (PCIe 4.0) Gehäuse Formfaktor: Rackserver Höheneinheiten: 2 HE Farbe: Schwarz / Silber Laufwerksaufnahmen zugänglich: 8 (davon 6 frei) Abmessungen Breite: 437 mm Höhe: 89 mm Tiefe: 647 mm Stromversorgung Netzteil-Leistung: 650 W Effizienz: 80 PLUS Platinum Redundanz: ja Betriebssystem Kein vorinstalliertes Betriebssystem (optional) Garantie & Service Herstellergarantie: 36 Monate Optionale Services: 48 / 60 Monate Garantie, Vor-Ort-Service bis 4h Reaktionszeit EAN: 4250749711910 Hersteller-ArtNr.: 850696 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5328,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
bluechip SERVERline R32312s – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSDbluechip SERVERline R32312s – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSD Einsatzgebiet Backup Virtualisierung Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Rack Höheneinheiten: 2 HE Farbe: Schwarz / Silber Abmessungen (BxHxT): 437 × 89 × 647 mm Gehäusetiefe (19"): 600–700 mm Laufwerksaufnahmen gesamt: 8 (davon 6 frei) Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Serie: Intel Xeon Scalable (6. Generation) Kerne: 4 Basisfrequenz: 2,8 GHz Turbo-Boost: bis zu 5,20 GHz Cache: 12 MB Sockel: LGA1700 Virtualisierung: unterstützt Maximale Prozessoranzahl: 1 Mainboard Hersteller: Supermicro Modell: X13SCL-F Chipsatz: Intel C262 TPM-Modul: integriert Arbeitsspeicher Kapazität: 32 GB (2 × 16 GB) Typ: DDR5 ECC unbuffered Taktfrequenz: 4800 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher Typ: SSD Formfaktor: 2,5" Kapazität: 2 × 960 GB Schnittstelle: SATA 6 Gbit/s Hot-Swap: ja RAID: optional (0, 1, 5, 10) Dauerbetrieb: 7 × 24 h Grafik Grafikchip: ASPEED AST2600 BMC Videoausgang: VGA Schnittstellen (Rückseite) 2 × USB 2.0 2 × USB 3.2 Gen 1 Typ-A 1 × VGA 1 × Seriell 2 × LAN (RJ45) 1 × IPMI Erweiterungssteckplätze 1 × PCI Express 5.0 x16 (x8) 1 × PCI Express 5.0 x8 2 × PCI Express 4.0 x8 (x4) Netzwerk Ethernet-Controller: Intel I210 Netzwerkanschlüsse: 2 × Gigabit Ethernet Stromversorgung Leistung: 650 W Effizienz: 80 PLUS Platinum Redundanz: ja Betriebssystem Betriebssystem: optional Garantie & Service Herstellergarantie: 36 Monate Optionen: Garantieverlängerung auf 48/60 Monate, Vor-Ort-Service EAN: 4250749711927 Hersteller-ArtNr.: 850697 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5458,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
bluechip SERVERline R32313a – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSDbluechip SERVERline R32313a – 2HE Rackserver, Intel Xeon 6315P, 32 GB RAM, 2 × 960 GB SSD Einsatzgebiet Backup Virtualisierung Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Rack Höheneinheiten: 2 HE Farbe: Schwarz / Silber Abmessungen (BxHxT): 437 × 89 × 647 mm Gehäusetiefe (19"): 600–700 mm Laufwerksaufnahmen gesamt: 8 (davon 6 frei) Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Serie: Intel Xeon Scalable (6. Generation) Kerne: 4 Basisfrequenz: 2,8 GHz Turbo-Boost: bis zu 5,20 GHz Cache: 12 MB Sockel: LGA1700 Virtualisierung: unterstützt Maximale Prozessoranzahl: 1 Mainboard Hersteller: ASUS Modell: P13R-E Chipsatz: Intel C266 TPM-Modul: integriert Arbeitsspeicher Kapazität: 32 GB (2 × 16 GB) Typ: DDR5 ECC unbuffered Taktfrequenz: 4800 MHz RAM-Steckplätze gesamt: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher Typ: SSD Formfaktor: 2,5" Kapazität: 2 × 960 GB Hot-Swap: ja RAID: optional (0, 1, 5, 10) Dauerbetrieb: 7 × 24 h Grafik Grafikchip: ASPEED AST2600 Videospeicher: 64 MB Videoausgang: VGA Schnittstellen (Rückseite) 2 × USB 2.0 4 × USB 3.2 Gen 2 Typ-A 1 × VGA 2 × LAN (RJ45) 1 × IPMI Erweiterungssteckplätze 1 × PCI Express x16 (Gen5, x16 / x8) 1 × PCI Express x8 (Gen5) 2 × PCI Express x8 (Gen4, x4) Netzwerk Ethernet-Controller: Intel I210 Netzwerkanschlüsse: 2 × Gigabit Ethernet Stromversorgung Leistung: 650 W Effizienz: 80 PLUS Platinum Redundanz: ja Betriebssystem Betriebssystem: optional Garantie & Service Herstellergarantie: 36 Monate Optionen: Garantieverlängerung auf 48/60 Monate, Vor-Ort-Service EAN: 4250749711934 Hersteller-ArtNr.: 850698 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5498,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Adelberg, Philipp: Rechtshandbuch Cybersicherheit im GesundheitswesenRechtshandbuch Cybersicherheit im Gesundheitswesen , Cybersicherheitsvorfälle im Gesundheitswesen häufen sich angesichts globaler Krisen und neuartiger Angriffsmöglichkeiten in den letzten Jahren enorm. Das Recht der IT-Sicherheit, Datensicherheit oder Informationssicherheit hat mittlerweile die Aufmerksamkeit in der praktischen Rechtsberatung und bei den Unternehmensleitungen erlangt. Dabei ist die Verzahnung von Gesundheitsrecht und Cybersicherheitsrecht in einem Rechtshandbuch mit einer Darstellung der einschlägigen Vorschriften angesichts der komplexen Regelungslage und einer fortschreitenden Digitalisierung im Gesundheitsbereich hochgradig praxisrelevant. Das Rechtshandbuch Cybersicherheit im Gesundheitswesen führt die Bestimmungen für die verschiedenen Sektoren und Bereiche des Gesundheitswesens zusammen. Abgedeckt werden dabei u.a. die Themenfelder - Krankenhäuser - Medizinprodukte und Arzneimittel - Telematikinfrastruktur - Ambulante Gesundheitsversorgung - Notrufleitstellen und Rettungsdienste - Digitale Gesundheitsanwendungen - Telemedizin - Öffentlicher Gesundheitsdienst - Haftungsgefahren beim Einsatz Künstlicher Intelligenz. Das Rechtshandbuch verfolgt das Ziel, die rechtlichen Anforderungen für die Cybersicherheit in allen relevanten Bereichen des Gesundheitswesens abzubilden. Aktuelle Gesetze oder Gesetzesvorhaben auf europäischer und nationaler Ebene werden dabei berücksichtigt, wie - NIS-2-Richtlinie - Entwurf eines NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz - Entwurf eines KRITIS-Dachgesetz - Digitalgesetz für den Gesundheitsbereich (DigiG) - Gesundheitsdatennutzungsgesetz (GDNG) Das Rechtshandbuch ist zugleich Ratgeber zur effektiven Umsetzung von cybersicherheitsrechtlichen Anforderungen im Gesundheitswesen. Es schafft dazu mit einem Überblick über die technischen Voraussetzungen und mit der Vermittlung von Informationen für die Prävention von Cybergefahren einen Mehrwert für die Praxis und die Wissenschaft. Gerade für die verantwortlichen Leitungspersonen im Gesundheitswesen besteht die Frage nach Risiken und Lösungen für ein effektives Cybersicherheitsmanagement. Diesem Interesse begegnet das Buch durch Ausführungen zum Compliance-Management, zu Versicherungslösungen und für die praktische Vertragsgestaltung. Bei der Bewältigung eines Vorfalls steht eine "Cyber Incident - Legal-Checkliste" parat. Zudem werden Fragen zu strafrechtlichen und zivilrechtlichen Konsequenzen für die Leitungsebene bei Personenschäden erörtert. Das Rechtshandbuch soll Juristen als interne und externe Berater in Einrichtungen des Gesundheitswesens, Herstellern von Arzneimitteln oder Medizinprodukten sowie speziellen IT-Produkten (Apps), Unternehmensleitungen und Compliance-Abteilungen, Berufs- und Interessenverbänden oder IT-Spezialisten und Vertretern aus der Wissenschaft eine Grundlage bieten, sich die Regelungen für das Cybersicherheitsrecht in der Praxis zu erschließen. , Reflektoren > Beleuchtung , Auflage: 2024, Erscheinungsjahr: 20240719, Produktform: Leinen, Titel der Reihe: C.F. Müller Medizinrecht##, Autoren: Adelberg, Philipp~Hansen, Marit~Herpers, Franz-Josef~Ippach, Jan~Kircher, Philipp~Kirsch, Kristin~Kohoutek, Elisabeth~Monschke, Julian~Monsees, Carolin~Müller, Nadja~Schüller, Peter~Copeland, Victoria~Staufer, Andreas~Stenzel, Vanessa~Stollmann, Frank~Vogel, Paul~Vogel, Sebastian T.~Vogeler, Marcus~Weichert, Thilo~Ziegler, Ole~Dittrich, Tilmann~Dochow, Carsten~Gehrmann, Mareike~Franck, Lorenz~Grieger, Ferdinand~Grzesiek, Mathias A.~Hahn, Erik, Redaktion: Dochow, Carsten~Dittrich, Tilmann~Ippach, Jan, Auflage: 24001, Auflage/Ausgabe: 2024, Keyword: Ambulante Gesundheitsversorgung; Arzneimittel; BSiG; Compliance im Gesundheitswesen; Cybercrime; Cybersicherheit; Cybervorfall; DS-GVO; DiGA; Digitale Gesundheitsanwendungen; EHealth; Gesundheitswesen; Health Apps; Impfregister; Krankenhäuser; Kritische Infrastrukturen; Künstliche Intelligenz; Künstliche Intelligenz im Gesundheitssektor; Medizinprodukte; Notrufleitstellen; Rettungsdienste; Sozialdatenverwaltung; Telematikinfrastruktur; Telemedizin, Fachschema: Medienrecht~Medizin / Recht, Kriminalität~Sozialrecht~Privatrecht~Zivilgesetz~Zivilrecht, Fachkategorie: Sozialrecht und Medizinrecht~Zivilrecht, Privatrecht, allgemein, Warengruppe: HC/Privatrecht/BGB, Fachkategorie: IT- und Kommunikationsrecht, Postrecht, Seitenanzahl: XXXIV, Seitenanzahl: 409, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Müller C.F., Verlag: Müller C.F., Verlag: C.F. Mller GmbH, Länge: 245, Breite: 181, Höhe: 32, Gewicht: 879, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,79,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Sicherheit der Authentifizierung in einem Netzwerk verbessert werden? Welche verschiedenen Methoden der Authentifizierung sind in der Informationstechnologie üblich?
Die Sicherheit der Authentifizierung in einem Netzwerk kann durch die Verwendung von Multi-Faktor-Authentifizierung, regelmäßige Passwort-Updates und die Implementierung von Zugriffskontrollen verbessert werden. In der Informationstechnologie sind gängige Methoden der Authentifizierung unter anderem Passwörter, biometrische Daten wie Fingerabdrücke oder Gesichtserkennung, Smartcards und Tokens. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen Informationstechnologie, Cybersicherheit und Netzwerksicherheit eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In Bezug auf Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. Darüber hinaus kann die PKI in der Netzwerksicherheit eingesetzt werden, um die Verschlüsselung von Daten zu ermöglichen, um die Vertraulichkeit zu gewährleisten und die Daten vor unbefugtem Zugriff zu schützen. Insgesamt spielt die PKI eine entscheidende Rolle bei der Sicherung von Daten und **
-
Wie kann eine Firewall dazu beitragen, ein Netzwerk vor unautorisierten Zugriffen zu schützen? Was sind die primären Funktionen einer Firewall?
Eine Firewall überwacht den Datenverkehr zwischen dem internen Netzwerk und externen Quellen und blockiert unautorisierte Zugriffe. Die primären Funktionen einer Firewall sind das Filtern von eingehendem und ausgehendem Datenverkehr, das Erstellen von Regeln für den Zugriff auf das Netzwerk und das Erkennen und Blockieren von verdächtigem Verhalten. Durch die Implementierung einer Firewall können Unternehmen ihre Netzwerke vor potenziellen Sicherheitsbedrohungen schützen und die Integrität ihrer Daten gewährleisten. **
-
Wie kann die Public Key Infrastructure (PKI) in den Bereichen der Informationstechnologie, der Cybersicherheit und der digitalen Kommunikation eingesetzt werden, um die Authentifizierung, Verschlüsselung und Integrität von Daten zu gewährleisten?
Die Public Key Infrastructure (PKI) kann in der Informationstechnologie eingesetzt werden, um die Authentifizierung von Benutzern und Geräten zu ermöglichen, indem digitale Zertifikate verwendet werden, um die Identität zu überprüfen. In der Cybersicherheit kann die PKI dazu beitragen, die Integrität von Daten zu gewährleisten, indem digitale Signaturen verwendet werden, um sicherzustellen, dass die Daten während der Übertragung nicht verändert wurden. In der digitalen Kommunikation kann die PKI die Verschlüsselung von Daten ermöglichen, indem öffentliche und private Schlüssel verwendet werden, um die Vertraulichkeit der Informationen zu gewährleisten. Durch die Implementierung von PKI können Organisationen sicherstellen, dass ihre Daten sicher und geschützt sind, und gleichzeitig die Authentizität und Integrität der **
Ähnliche Suchbegriffe für Rackserver
-
bluechip SERVERline R32318r – 2HE Rackserver, Intel Xeon 6315P, 32 GB ECC RAM, 2 × 480 GB SSDbluechip SERVERline R32318r – 2HE Rackserver, Intel Xeon 6315P, 32 GB ECC RAM, 2 × 480 GB SSD Einsatzgebiete Backup Edge Computing Virtualisierung Gehäuse Systemklasse: SERVERline Entry 30000 Formfaktor: Rack Höheneinheiten: 2 HE Abmessungen (B × H × T): 430 × 88 × 680 mm Farbe: Schwarz / Silber Laufwerksschächte: 8 gesamt, davon 6 frei (2,5" / 3,5") Prozessor Hersteller: Intel Modell: Intel Xeon 6315P Prozessorfamilie: Intel Xeon Scalable (4. / 5. Generation) Kerne: 4 Grundtakt: 2,8 GHz Turbo-Takt: bis zu 5,2 GHz Cache: 12 MB Virtualisierung: unterstützt Maximale Prozessoranzahl: 1 Hauptplatine Hersteller: ASRock Modell: ASRock Rack EC262D4U Chipsatz: Intel C242 TPM-Modul: integriert Arbeitsspeicher Installiert: 32 GB Technologie: DDR5 ECC unbuffered Taktfrequenz: 4800 MHz RAM-Steckplätze: 4 Maximaler Arbeitsspeicher: 128 GB Massenspeicher (integriert) Speicherkapazität: 2 × 480 GB Typ: SSD Formfaktor: 2,5" Schnittstelle: SATA 6 Gbit/s Hot-Swap: ja RAID: optional Massenspeicher (optional) Maximale Laufwerksanzahl: 8 Unterstützte Typen: SAS, SATA Unterstützte RAID-Level: 0, 1, 5, 10 Grafik Grafiklösung: ASPEED AST2600 BMC Grafikausgang: VGA Schnittstellen Front: 1 × USB 3.2 Gen 1 Typ-A Rückseite: 2 × USB 3.2 Gen 1 Typ-A VGA: 1 Seriell: 1 LAN: 2 × RJ45 IPMI: 1 Erweiterungssteckplätze PCI Express x16: 1 × PCIe 5.0 PCI Express x4: 1 × PCIe 4.0 PCI Express x1: 1 × PCIe 4.0 Netzwerk Ethernet-Controller: Intel I210 Anschlüsse: 2 × 1 Gbit/s RJ45 Stromversorgung Leistung: 550 Watt Effizienz: 80Plus Platinum Netzteil: redundant Betriebssystem Betriebssystem: optional Garantie & Service Herstellergarantie: 36 Monate Optionen: Garantieerweiterung auf 48 / 60 Monate, Vor-Ort-Service EAN: 4250749711675 Hersteller-ArtNr.: 850677 Hersteller: Bluechip Informationen zur Produktsicherheit Hersteller Name: bluechip Computer AG Adresse: Geschwister-Scholl-Str. 11a, 04610 Meuselwitz, Germany Tel: +49 / 3448 / 755-0 E-Mail: info@bluechip.de Produktkennzeichen5238,00 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Datensicherheit als Grundlage des internationalen elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch von MarkDatensicherheit Als Grundlage Des Internationalen Elektronischen Handels - Datenschutz, Verschlüsselung, Authentifizierung, Taschenbuch Von Mark Boehm,max Kappler,helmut Bundesmann, Grin, 978-3-656-34062-1, Seitenanzahl: 7642,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Verschlüsselung und Innere Sicherheit, Taschenbuch von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1Verschlüsselung Und Innere Sicherheit, Taschenbuch Von Christian Meyn, Deutscher Universitätsverlag, 978-3-8244-2170-1, Seitenanzahl: 17189,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)Umbreit Gesetz über digitale Sicherheit zu Gesetz über Cybersicherheit (Deutsch, Hardcover, Tarana Jaman Khushi) (63620130)60,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Firewall-Software empfehlen Sie, um ein sicheres Netzwerk vor Cyberangriffen zu gewährleisten?
Ich empfehle die Verwendung von Firewalls wie Cisco ASA, Palo Alto Networks oder Fortinet, die eine umfassende Netzwerksicherheit bieten. Diese Firewalls bieten Funktionen wie Intrusion Detection, Intrusion Prevention, VPN-Unterstützung und Application Control, um Ihr Netzwerk vor Cyberangriffen zu schützen. Es ist wichtig, regelmäßig Software-Updates durchzuführen und starke Passwörter zu verwenden, um die Sicherheit Ihres Netzwerks weiter zu verbessern. **
-
Wie kann man eine Firewall effektiv konfigurieren, um ein sicheres Netzwerk zu gewährleisten?
1. Definieren Sie klare Richtlinien für den Datenverkehr, der erlaubt oder blockiert werden soll. 2. Aktualisieren Sie regelmäßig die Firewall-Regeln, um neue Bedrohungen abzuwehren. 3. Überwachen Sie die Firewall-Logs, um verdächtige Aktivitäten zu erkennen und zu blockieren. **
-
Welche Funktionen sollte eine Firewall-Software haben, um das Netzwerk vor Cyberbedrohungen zu schützen?
Eine Firewall-Software sollte eine Paketfilterungsfunktion haben, um unerwünschten Datenverkehr zu blockieren. Zudem sollte sie eine Intrusion Detection System (IDS) Funktion besitzen, um verdächtige Aktivitäten zu erkennen. Außerdem sollte sie regelmäßige Updates und Patches erhalten, um gegen neue Bedrohungen gewappnet zu sein. **
-
Wie kann die Authentifizierung in den Bereichen Informationstechnologie, Cybersicherheit und Finanzwesen verbessert werden, um die Sicherheit und den Schutz sensibler Daten zu gewährleisten?
Die Authentifizierung kann verbessert werden, indem mehrschichtige Sicherheitsmaßnahmen implementiert werden, wie z.B. die Verwendung von biometrischen Daten in Kombination mit Passwörtern oder PIN-Codes. Zudem sollten Unternehmen und Organisationen regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen, um sie über die Bedeutung sicherer Authentifizierungsmethoden zu informieren. Die Einführung von Technologien wie der Zwei-Faktor-Authentifizierung und der Multi-Faktor-Authentifizierung kann ebenfalls dazu beitragen, die Sicherheit sensibler Daten zu verbessern. Darüber hinaus ist die Implementierung von strengen Zugriffskontrollen und Überwachungssystemen entscheidend, um unbefugten Zugriff zu verhindern und verdä **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.